
WordPress после взлома: редирект и чужие админы
Типичная ситуация. Домен, название компании и скриншоты кабинета здесь не публикуются.
Типичная картина начинается не с «нас взломали» в письме хостера, а с жалобы: из рекламы или поиска человек попадает не на сайт, а на сторонний домен. Иногда главная для владельца открывается нормально, а редирект срабатывает только у части городов или только с телефона.
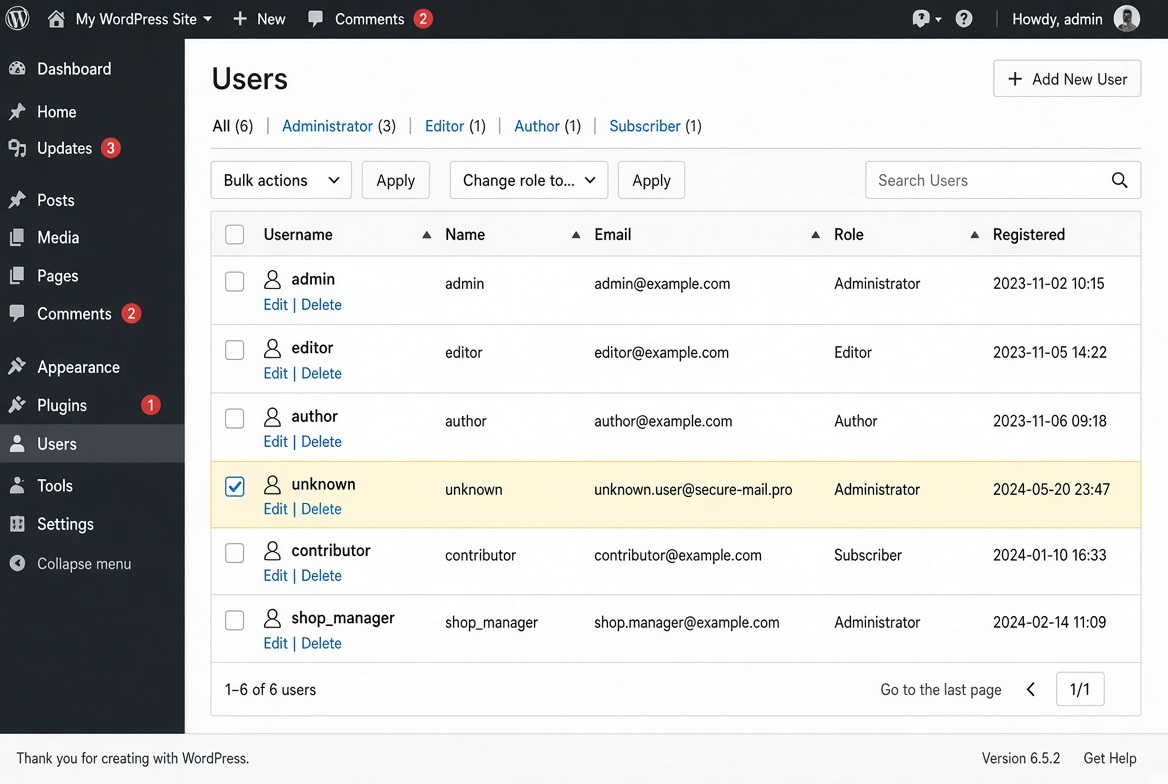
Что обычно видно до очистки
- В пользователях есть администратор, которого никто не заводил.
- В теме или в
wp-content/uploadsлежат PHP-файлы. - В
functions.phpили в плагине появился обфусцированный код. - Дата изменения ядра не совпадает с датой, когда сайт обновляли вручную.
Безопасность
Сначала сайт изолируют от посетителей и от почты, потом снимают копию как есть — она нужна, чтобы понять точку входа, а не чтобы «вернуть как было». Чистка — это удаление чужих пользователей, смена паролей и солей в wp-config.php, замена ядра и плагинов на чистые копии, просмотр темы. Плагин, который «лечит вирусы» одной кнопкой, часто оставляет загрузчик.
После очистки закрывают то, через что вошли: старый плагин, форма с загрузкой файла, общий пароль, вход в админку без ограничения. Двухфакторная защита и запрет правки файлов из админки имеют смысл уже на чистой копии.
Скорость
Заражённый сайт часто тормозит не из-за картинок, а из-за чужого кода на каждой странице: скрытые редиректы, внешние скрипты, разросшийся wp_options. Пока код не убран, ускорение кешем закеширует и вредоносную отдачу.
SEO-техника
Поиск мог проиндексировать редирект или дорвейные страницы в загрузках. После очистки в Вебмастере смотрят примеры из индекса и отдают страницы на переобход. robots.txt в таких случаях иногда тоже подменён и закрывает весь сайт или, наоборот, открывает служебные пути.
Типичные ошибки CMS
Нулевая тема с именем вроде classic или дубль легитимного плагина в другой папке — обычный способ остаться после «удаления вируса». Обновление только WordPress без темы и плагинов оставляет ту же дыру. Бэкап, который сами же складывают в публичную папку uploads, становится копией сайта для чужого скачивания.
Что делать
Не откатывать сайт вчерашним бэкапом, пока не ясно, что бэкап уже чистый: часто заражение старше последней копии. Услуга по этому сценарию — очистка после взлома, рядом — безопасность и бэкапы.
Срок и стоимость
Ориентир каталога на инцидент с вирусом, взломом или редиректом — от 3 000 ₽. Если затронуты несколько тем, загрузок и база, объём выше, сумму называют после просмотра файлов. Срок зависит от того, можно ли закрыть сайт на время очистки.
Похожая ситуация?
Напишите в чат, что происходит на сайте. Помощник ответит сразу. Программист в рабочее время обычно отвечает в течение часа. Работу начинаем после согласования. Ссылку на бесплатную проверку главной можно приложить из раздела проверки сайта.